Obecność INEA w Poznaniu to przede wszystkim dwa ważne wydarzenia – ekspercka debata poświęcona zmianom w Krajowym Systemie Cyberbezpieczeństwa oraz premiera autorskiego raportu o stanie cyfryzacji i dojrzałości technologicznej polskich instytucji publicznych.
Mit „załatwionej sprawy”
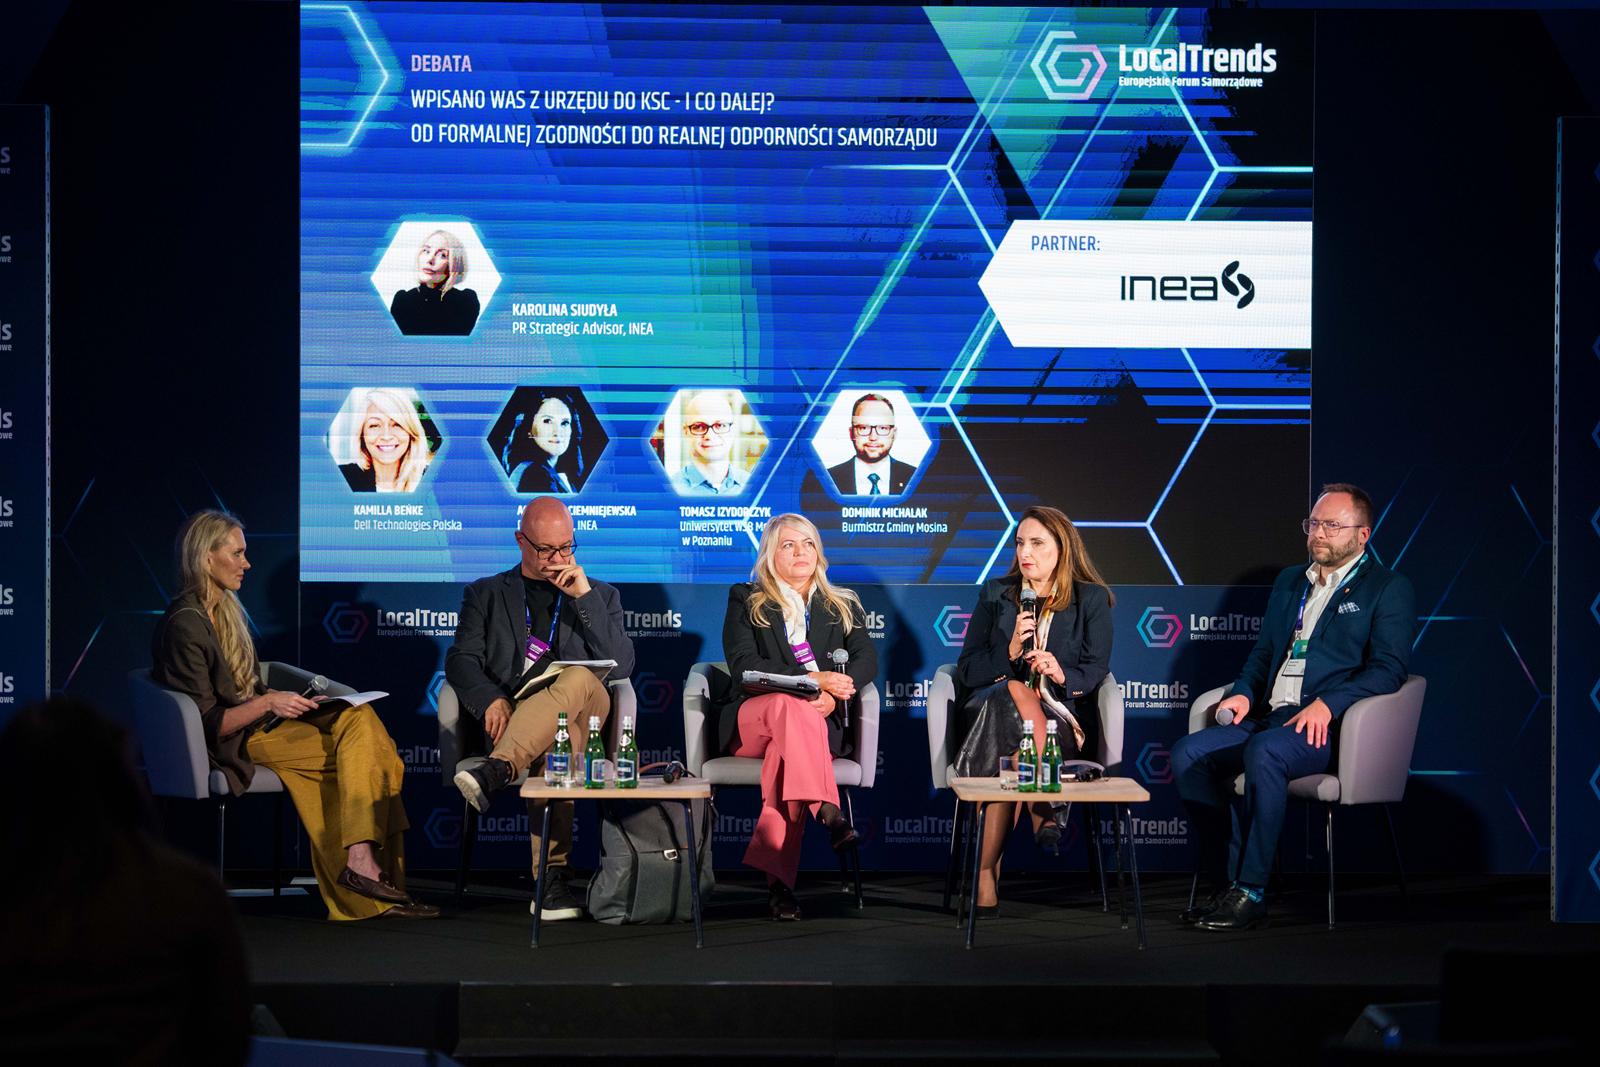
Głównym punktem dyskusji zorganizowanej przez operatora była debata „Wpisano was z urzędu do KSC – i co dalej? Od formalnej zgodności do realnej odporności samorządu”. Eksperci zwrócili uwagę na powszechny i bardzo niebezpieczny mit, u którego podstaw stoi fakt, że gminy trafiają do wykazu podmiotów kluczowych w ramach Krajowego Systemu Cyberbezpieczeństwa automatycznie. To sprawia, że w wielu urzędach rodzi to złudne przekonanie, iż sam fakt ujęcia w rejestrze kończy sprawę, a system „sam” zadba o bezpieczeństwo.
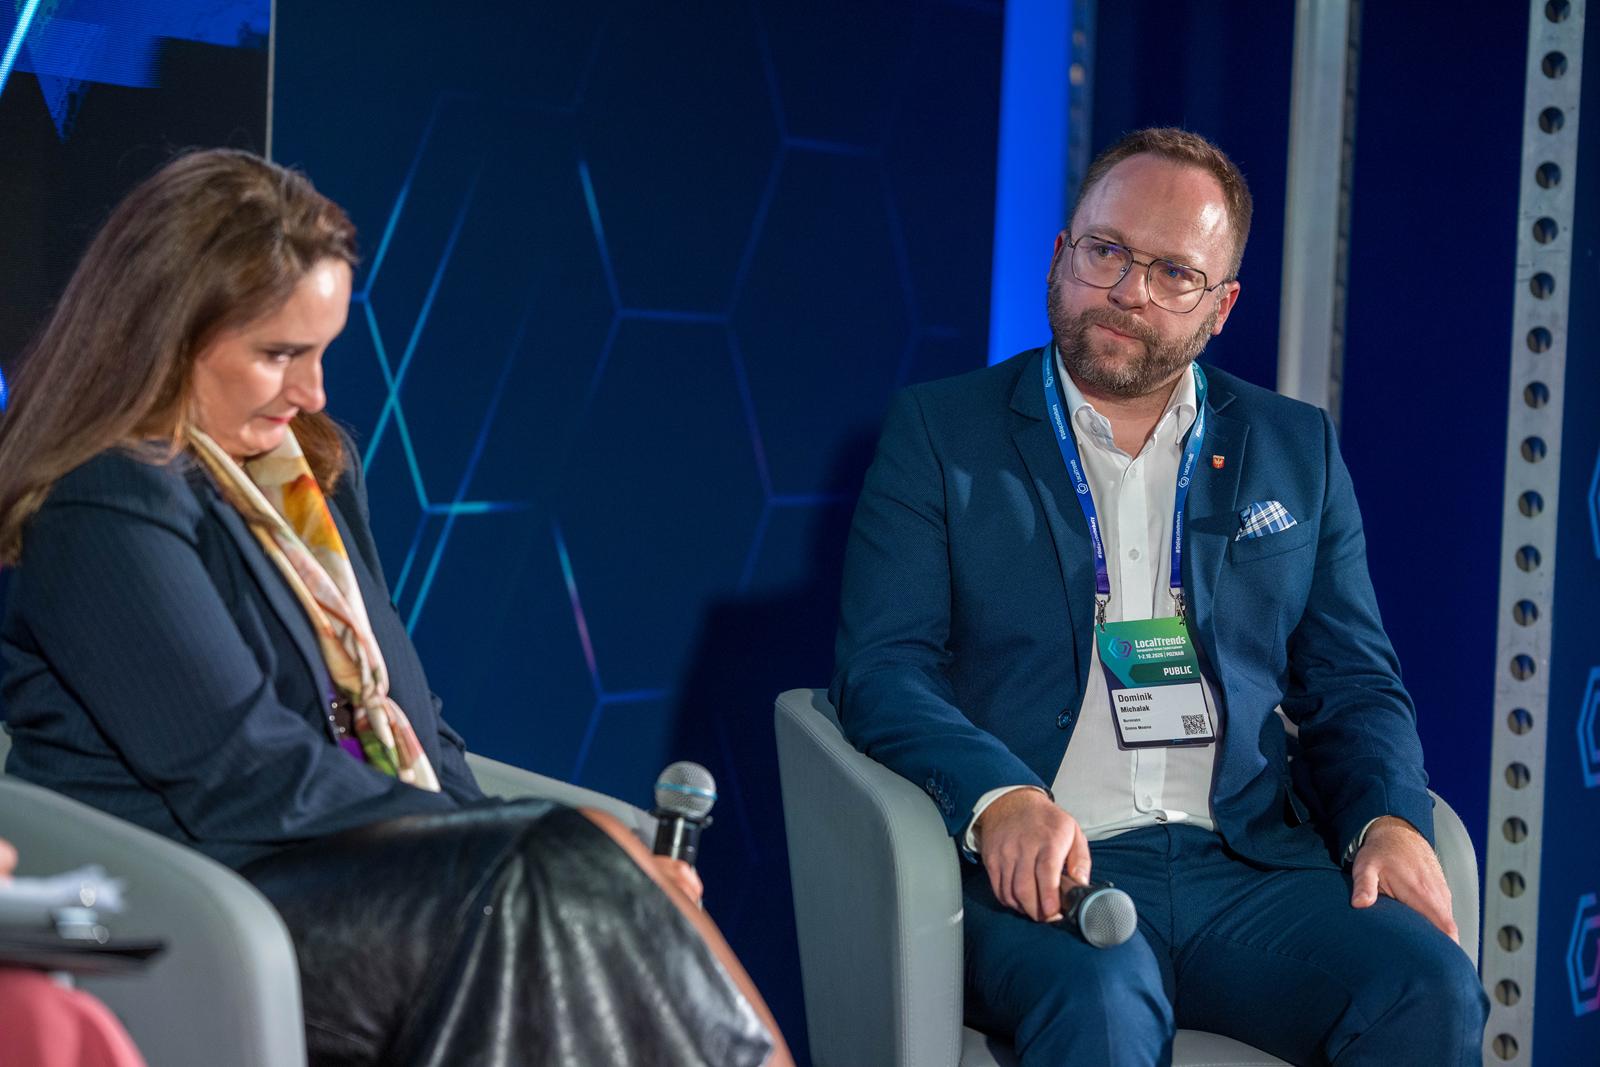
Tymczasem rzeczywistość prawna i operacyjna jest zupełnie inna. Od 3 kwietnia 2026 roku to wójtowie, burmistrzowie oraz prezydenci miast ponoszą osobistą odpowiedzialność za poziom cyberbezpieczeństwa kierowanych przez nich jednostek. W trakcie rozmowy prowadzonej przez Karolinę Siudyłę z INEA, Burmistrz Gminy Mosina, Dominik Michalak, szczerze opowiedział o praktycznym wymiarze tej odpowiedzialności. Podkreślił, jak wygląda zarządzanie incydentem w małej gminie oraz jakie decyzje organizacyjne i budżetowe trzeba było podjąć natychmiast po nowelizacji ustawy.
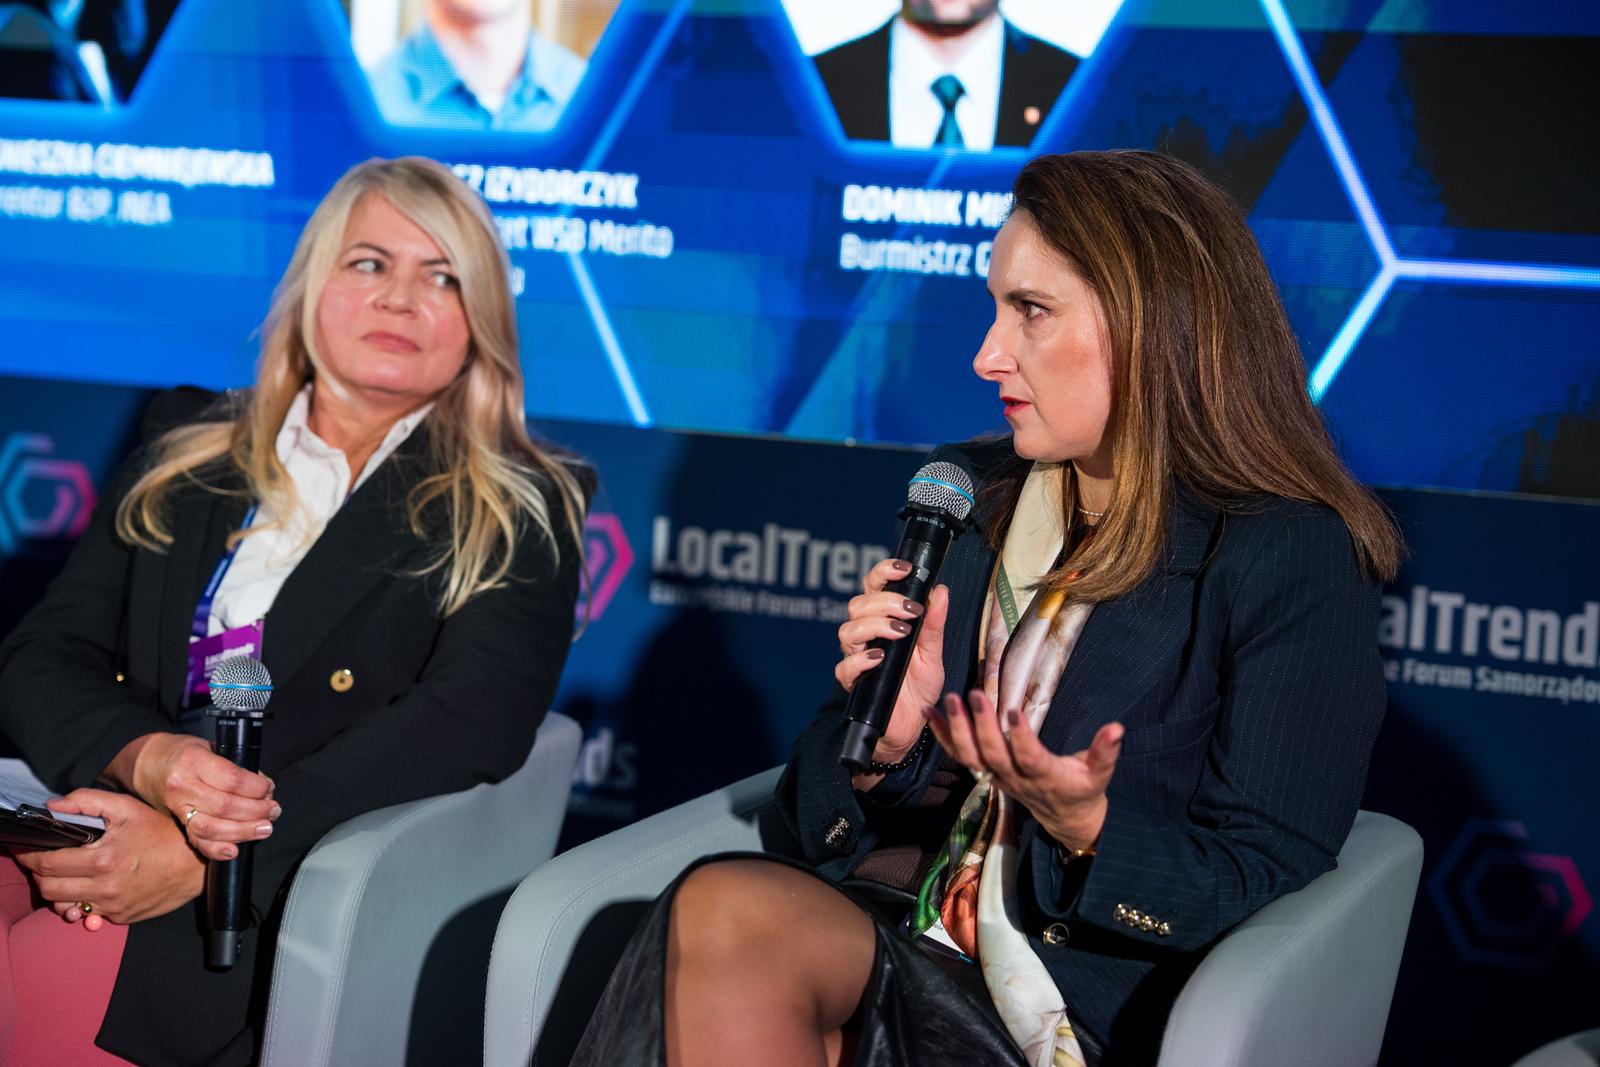
Głos doradczy zabrał również Tomasz Izydorczyk z Uniwersytetu WSB Merito w Poznaniu. Opierając się na analizie ponad 500 audytów systemów informatycznych i tysięcy procesów, wskazał przepaść dzielącą audyt robiony wyłącznie „pod przepis” od takiego, który faktycznie wykrywa luki w zabezpieczeniach. Z kolei Kamilla Beńke z Dell Technologies Polska oraz Agnieszka Ciemniejewska z INEA podkreślały, że w obliczu braku wykwalifikowanych kadr i ograniczonych budżetów w samorządach, kluczowa staje się technologia, w tym izolowane tworzenie kopii zapasowych oraz długofalowe partnerstwo z dostawcami usług, zamiast jednorazowych zakupy sprzętu.
Wszyscy prelegenci byli zgodni, że pięknie spięte segregatory z procedurami, politykami i rejestrami nie obronią urzędu przed realnym atakiem ransomware. Najsłabszym ogniwem wciąż pozostają procesy i czynnik ludzki, i to właśnie na tym powinna być skupiona najlepsza strategia.
Wpis do wykazu KSC to dla gminy nie meta, ale punkt startu. W rozmowach z samorządami widzimy, że dokumenty są zwykle gotowe, ale znacznie rzadziej przetestowane są kopie zapasowe, procedury reagowania i ciągłość działania. Naszym zadaniem jest pomóc urzędom przejść od zgodności na papierze do odporności w praktyce – mówi Agnieszka Ciemniejewska B2P Director INEA.
Szybkie łącze jest, ale gdzie kopia zapasowa? Raport INEA odsłania prawdy i mitów
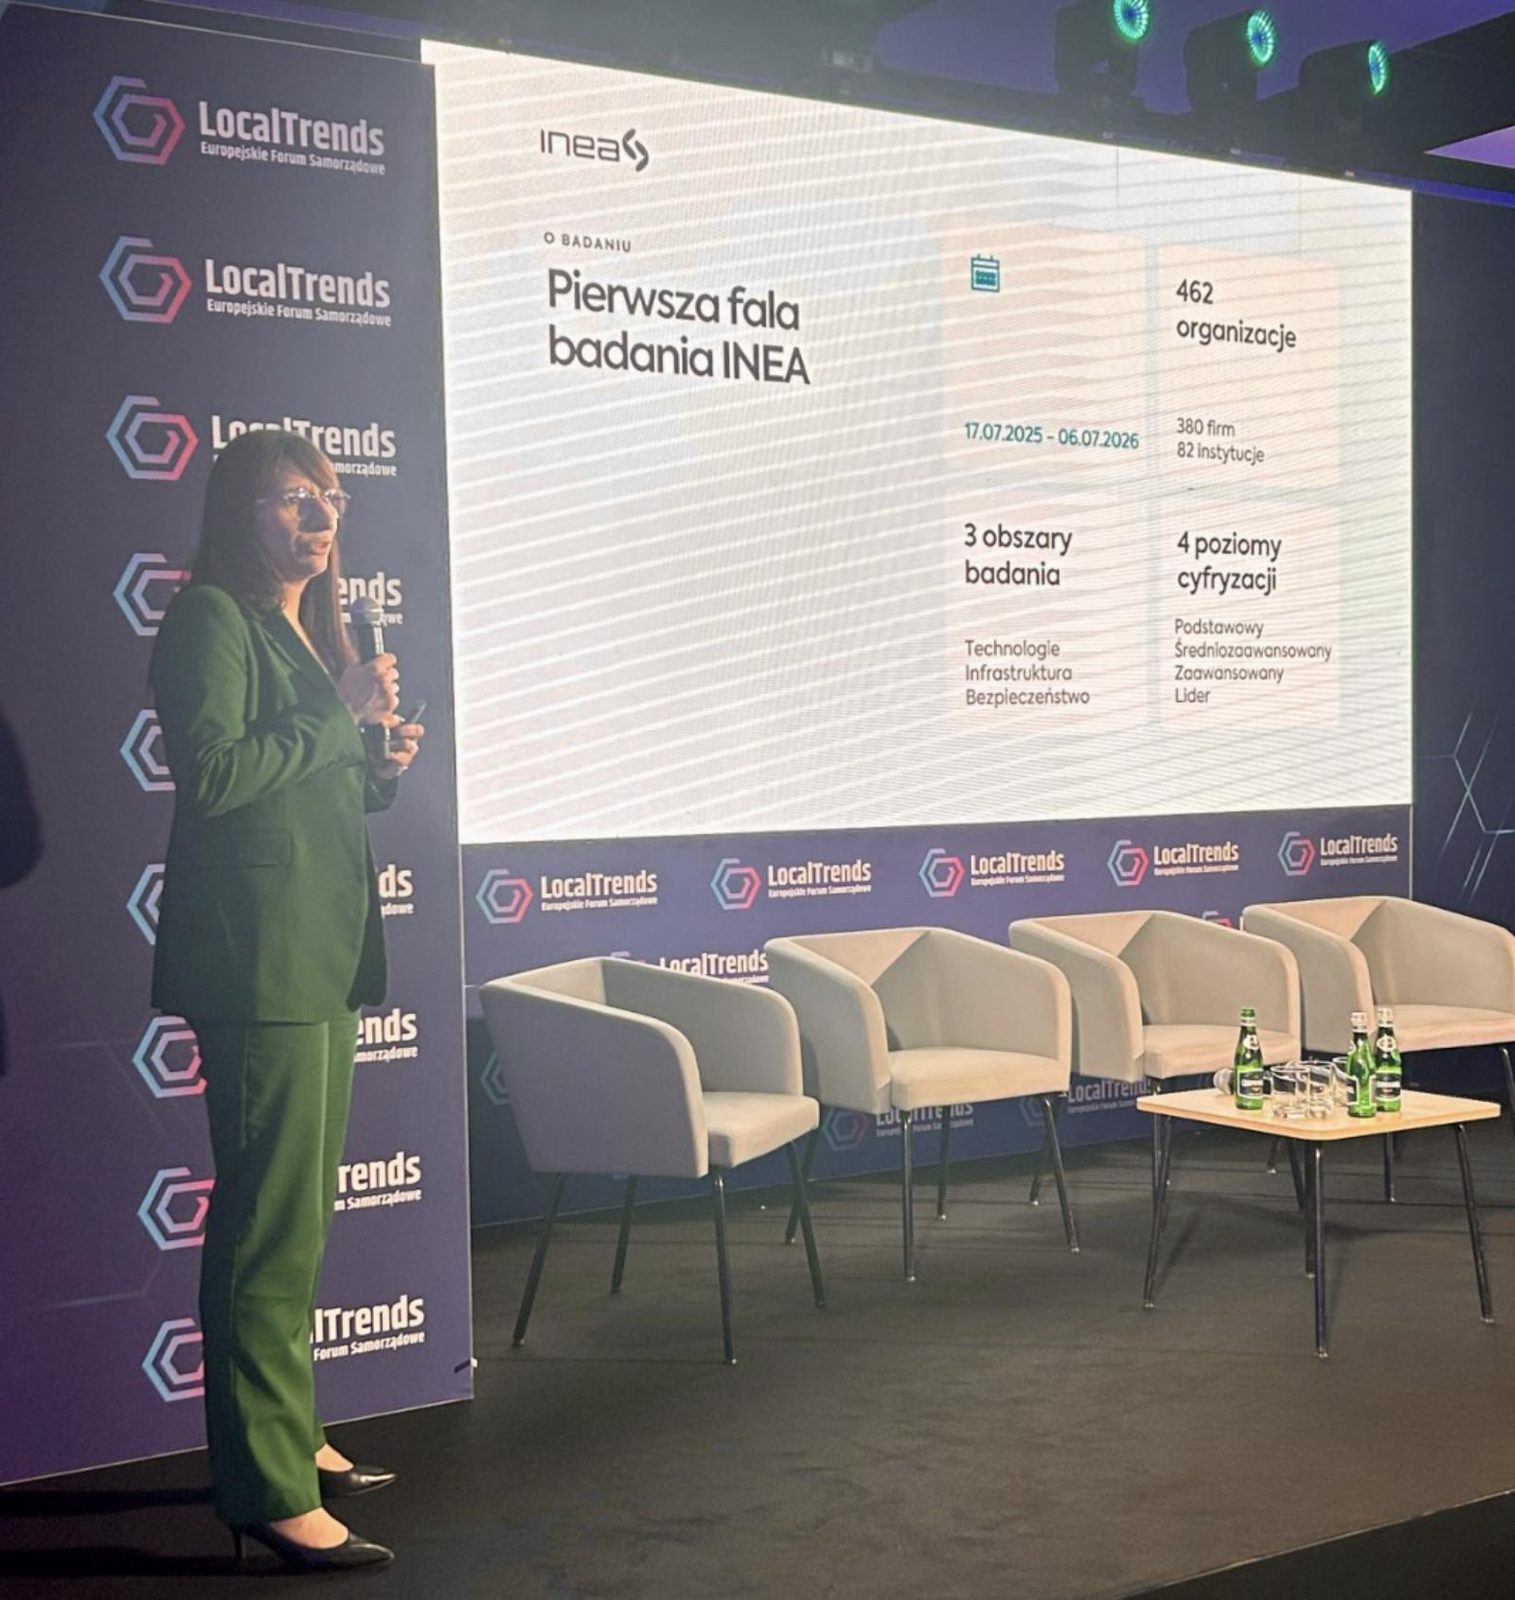
Podczas wydarzenia zaprezentowano również wyniki pierwszej fali badania „Jak organizacje publiczne wykorzystują technologie?”, które realizowano od lipca 2025 do lipca 2026 roku na grupie 82 instytucji publicznych. Wyniki zaprezentowane przez Sylwię Grześkowiak z INEA pokazują bardzo ciekawy, dwoisty obraz polskiej administracji.
Z jednej strony fundamenty sprzętowe i łącznościowe są na bardzo wysokim poziomie, co potwierdzają solidne liczby:
- 99% badanych instytucji posiada stabilny dostęp do internetu stacjonarnego,
- 83% deklaruje przepustowość na poziomie co najmniej 100 Mb/s,
- 98% stosuje oprogramowanie antywirusowe, a 96% zabezpieczenia typu firewall,
- 83% deklaruje regularne szkolenie pracowników z zakresu cyberbezpieczeństwa.
Brzmi to dobrze, jednak, kiedy spojrzymy głębiej, na praktyczne procedury awaryjne, to przestaje być już tak różowo. Okazuje się bowiem, że zaledwie 30,5% instytucji tworzy kopie zapasowe danych zgodnie z żelazną, profesjonalną regułą 3-2-1. Dokładnie taki sam procent (30,5%) decyduje się na przeprowadzanie kontrolowanych, symulowanych ataków hakerskich, by sprawdzić czujność swoich kadr. Najbardziej daje tu do myślenia fakt, że najczęstszą przyczyną utraty danych w urzędach wcale nie był wyrafinowany atak cyberprzestępców (10% przypadków), lecz przypadkowe usunięcie plików przez samego pracownika (18%).
Raport ujawnił też tzw. „paradoks lidera”. Choć niemal połowa instytucji (48,8%) uważa się za bardzo dojrzałe cyfrowo, to z chmury obliczeniowej korzysta zaledwie 21% z nich, a elektroniczny obieg dokumentów wdrożyło 63%. Automatyzacja procesów z wykorzystaniem sztucznej inteligencji to z kolei wciąż wiersz z bajki, deklarowany jedynie przez pojedyncze podmioty.
Partnerstwo i edukacja zamiast samej technologii
Wnioski płynące z obecności INEA na Local Trends 2026 są jednoznaczne. Główna bariera na drodze do cyfryzacji i cyberodporności polskich samorządów przesunęła się z obszaru technicznego na organizacyjny i prawny. Urzędy cierpią na niepewność regulacyjną, brak wykwalifikowanych specjalistów IT oraz obawy o poufność danych.
Samo doprowadzenie światłowodu i postawienie serwera nie załatwia już dzisiaj sprawy, to jedynie podstawy. By realnie zadbać o cyberbezpieczeństwo, samorządy potrzebują doświadczonych partnerów technologicznych, którzy pomogą przeprowadzić dokładną diagnozę procesów, przeszkolą ludzi i zapewnią ciągłe wsparcie po wdrożeniu. Przejście od papierowej zgodności z wymogami KSC do realnej, odpornej na incydenty infrastruktury to maraton, w którym udział wymaga ścisłej współpracy biznesu, nauki i administracji lokalnej.
Pełny raport znajdziecie tutaj.