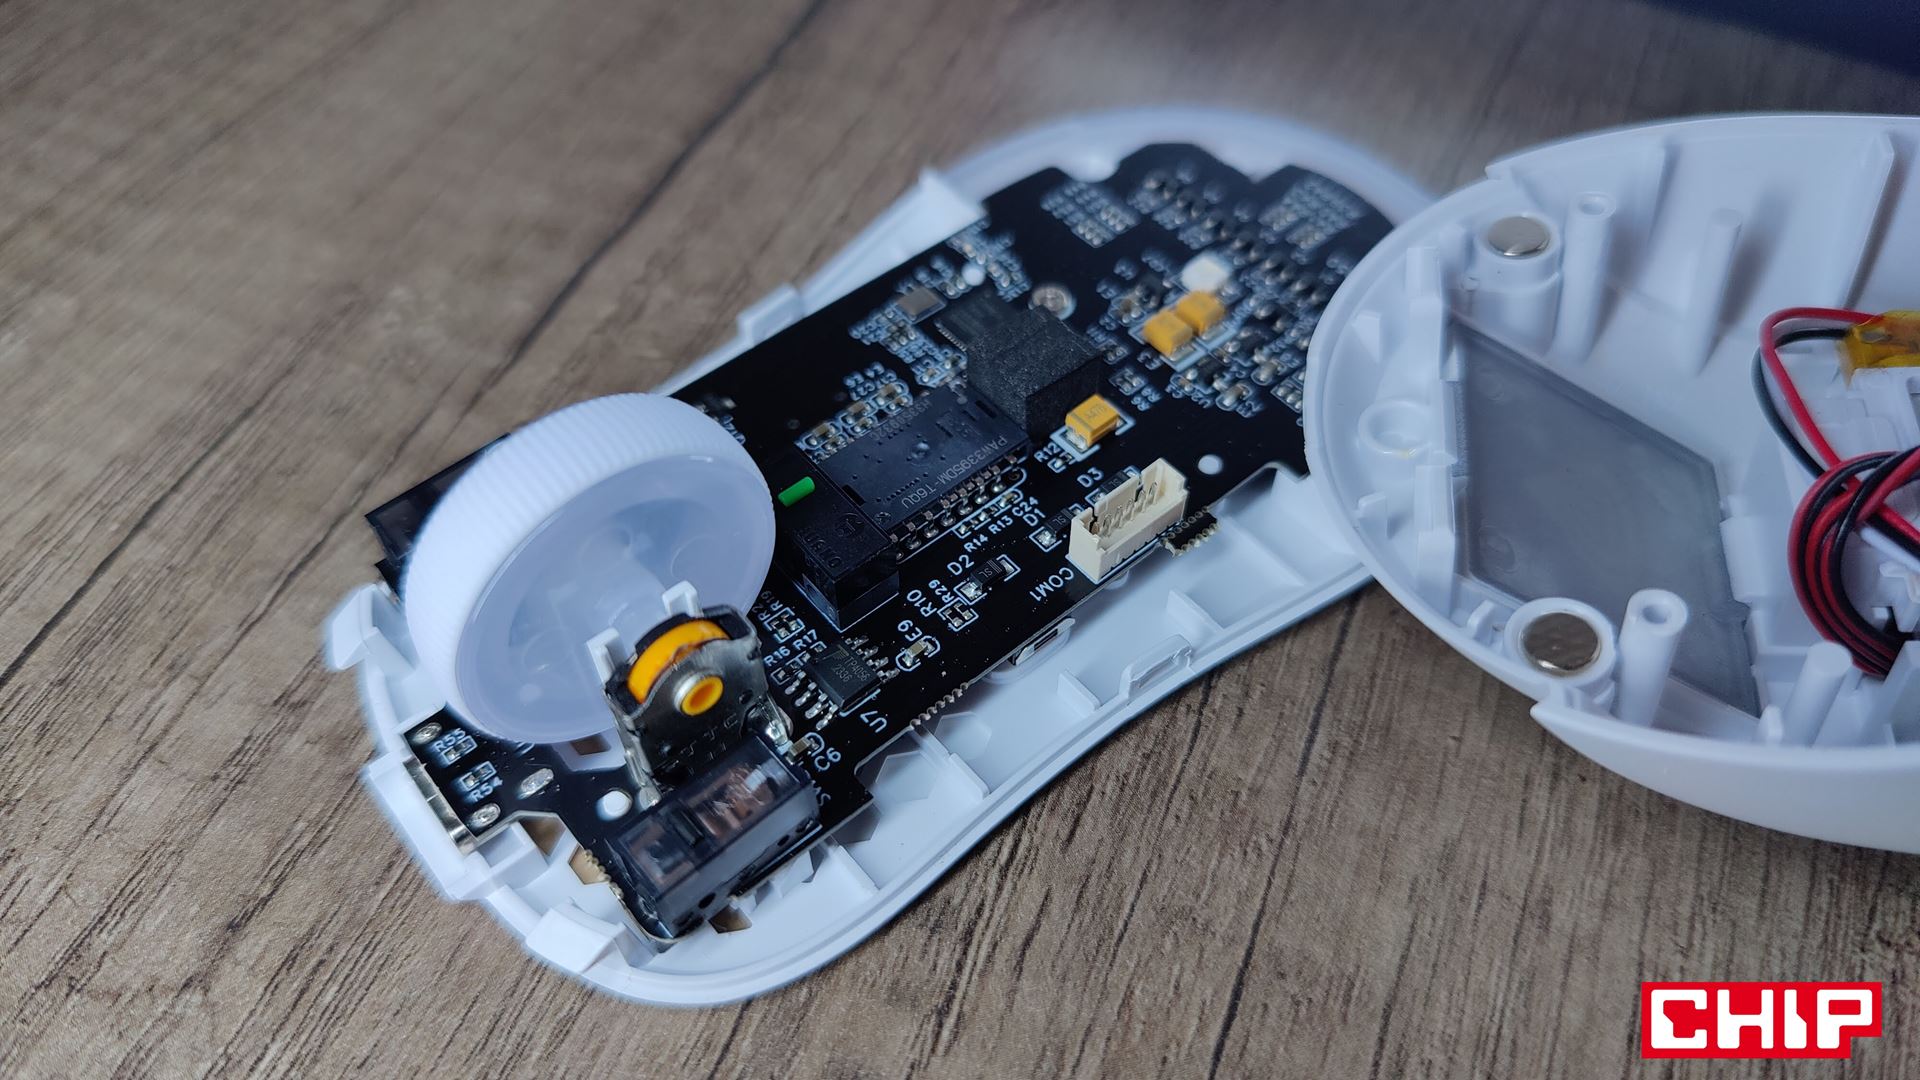
Nawet najtańszy bezprzewodowy gryzoń ma w sobie kontroler, oprogramowanie układowe i moduł radiowy, który komunikuje się z odbiornikiem USB. Pewne jest zaś, że od końca 2027 roku producenci będą musieli poważniej podchodzić do zabezpieczania takich urządzeń, a to oznacza dodatkowe koszty, które mogą uderzyć przede wszystkim w najtańsze konstrukcje. Czy może to zaszkodzić rynkowi tanich urządzeń radiowych? Postanowiłem więc sprawdzić, co dokładnie szykuje Bruksela i czy rzeczywiście powinniśmy obawiać się powrotu kabli na nasze biurka.
Unia Europejska bierze się za bezpieczeństwo myszek i klawiatur
Sednem całej sprawy jest Cyber Resilience Act (CRA), czyli rozporządzenie UE 2024/2847. Zostało ono przyjęte w 2024 roku, ale jego najważniejsze wymagania zaczną obowiązywać 11 grudnia 2027 roku. Obejmą szeroką kategorię produktów zawierających elementy cyfrowe, a więc również typowe urządzenia peryferyjne.
Czytaj też: Najlepsze myszki gamingowe do 200 zł. W tej cenie kończą się poważne wymówki

CRA nie nakazuje bezwzględnego szyfrowania każdego połączenia radiowego. Wymaga ochrony poufności i integralności danych, zabezpieczenia przed nieautoryzowanym dostępem oraz ograniczenia ryzyka wykorzystania podatności. Szyfrowanie jest jednym ze sposobów realizacji tych wymagań, ale konkretne rozwiązania zależą od oceny ryzyka. Co ważne, przepisy obejmują również urządzenia przewodowe, więc przejście na USB nie zwalnia producenta z nowych obowiązków.
Czy jednak bezprzewodowa myszka rzeczywiście może być niebezpieczna? Jak najbardziej, co udowodnili badacze firmy Bastille jeszcze w 2016 roku, ujawniając podatności MouseJack. W wybranych urządzeniach radiowych możliwe było przesyłanie spreparowanych poleceń, które komputer interpretował jako naciśnięcia klawiszy. Atakujący mógł więc potencjalnie wykonywać komendy na cudzym komputerze nawet z odległości do 100 metrów.
Jednocześnie samo szyfrowanie połączenia mysz-komputer nie jest żadną nowością, bo rozwiązania pokroju Logitech Logi Bolt już dziś zapewniają zabezpieczoną komunikację bezprzewodową.
Największym problemem będą koszty nowych obowiązków
CRA wymaga od producentów nie tylko odpowiedniego zabezpieczenia sprzętu, ale też dokumentowania ryzyka, obsługi zgłaszanych podatności i zapewnienia wsparcia bezpieczeństwa. Zasadniczo jego okres powinien wynosić przynajmniej pięć lat, chyba że uzasadniony przewidywany czas użytkowania produktu jest krótszy. Od 11 września 2026 roku obowiązują już również przepisy dotyczące zgłaszania poważnych incydentów i aktywnie wykorzystywanych podatności.
Czytaj też: Test myszki Genesis Zircon 880 PRO. Pełen pakiet nowoczesnej myszki w niskiej cenie
Dla dużych producentów takie wymagania mogą oznaczać rozbudowę istniejących procesów, ale mniejsze firmy, które sprzedają tanie myszki oparte na gotowych kontrolerach i oprogramowaniu od podwykonawców, mogą mieć większy problem. Potwierdza to pośrednio badanie ENISA opublikowane w czerwcu 2026 roku, które objęło 194 organizacje.

Chociaż 66% respondentów wspomnianego badania słyszało wcześniej o CRA, to aż 142 wskazało potrzebę wsparcia finansowego w przygotowaniach do nowych wymagań. Oczywiście badanie nie dotyczyło wyłącznie producentów peryferiów komputerowych, ale dobrze pokazuje, jak dużym wyzwaniem mogą być nowe obowiązki dla mniejszych przedsiębiorstw.
Czy tanie myszki bezprzewodowe znikną?
Najważniejsze na ten moment jest to, że CRA nie oznacza automatycznego wycofania starszych myszek ze sklepów po 11 grudnia 2027 roku. Egzemplarze wprowadzone na unijny rynek przed tą datą zasadniczo nie muszą spełniać nowych wymagań konstrukcyjnych, o ile nie zostaną później istotnie zmodyfikowane. Wyjątkiem są obowiązki dotyczące zgłaszania aktywnie wykorzystywanych podatności i poważnych incydentów, które obejmują również wcześniejsze produkty znajdujące się w zakresie CRA. Nowo wprowadzane egzemplarze będą jednak musiały być zgodne z przepisami i to nawet jeśli ich projekt powstał wcześniej.
Czytaj też: Najlepsze myszki gamingowe za 100 zł. Co kupować w 2026 roku?
Uważam więc, że największym zagrożeniem dla tanich myszek bezprzewodowych nie jest samo szyfrowanie, ale konieczność utrzymywania zaplecza odpowiedzialnego za cyberbezpieczeństwo. Może to doprowadzić do wzrostu cen, ograniczenia liczby najtańszych modeli albo większego zainteresowania konstrukcjami przewodowymi, które łatwiej zabezpieczyć. Nie oznacza to jednak końca komunikacji radiowej, a raczej zmianę zasad projektowania i sprzedawania elektroniki.
Czy zapłacimy za to więcej? Być może, ale przynajmniej producenci będą musieli wykazać, że ich sprzęt spełnia konkretne wymagania dotyczące cyberbezpieczeństwa, zamiast traktować tę kwestię jako opcjonalny dodatek.
Źródła: Cyber Resilience Act, Komisja Europejska, CRA, ENISA, Bastille – MouseJack, Logitech Logi Bolt